Welche konkrete Aussage soll gegenüber dem Kunden verwendet werden?


Wir helfen Ihnen gerne - vereinbaren Sie einen Termin. Telefonisch oder per E-Mail. Wir freuen uns von Ihnen zu hören.

Wir helfen Ihnen gerne - vereinbaren Sie einen Termin. Telefonisch oder per E-Mail. Wir freuen uns von Ihnen zu hören.

Wir helfen Ihnen gerne - vereinbaren Sie einen Termin. Telefonisch oder per E-Mail. Wir freuen uns von Ihnen zu hören.
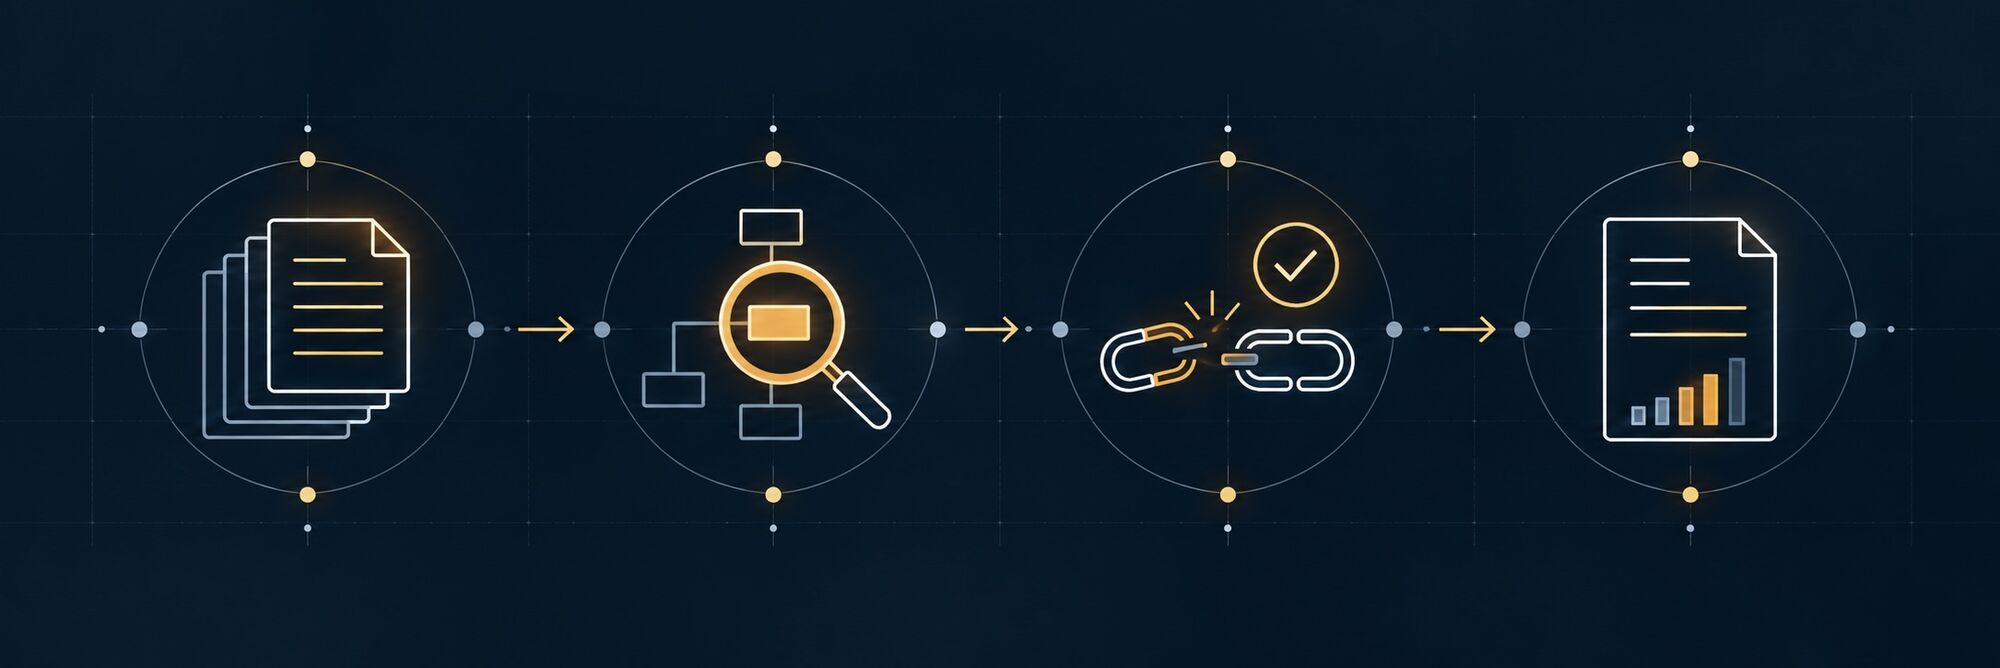
Viele Hersteller haben bereits Dokumentation, Zertifikate, Policies, Security-Prozesse oder frühere Kundenantworten.
Die schwierigere Frage ist oft nicht, ob etwas vorhanden ist. Sondern ob die vorhandenen Unterlagen und Aussagen die konkrete Kundenfrage tatsächlich stützen: für dieses Produkt, diese Version, diesen Komponentenstand und den tatsächlichen Einsatzkontext.
SnapOS prüft bestehende Herstellerantworten und Nachweise gegen genau diesen konkreten Kontext.
Vorhandene Dokumentation ist nicht automatisch eine belastbare Kundenantwort.
Welche konkrete Aussage soll gegenüber dem Kunden verwendet werden?

Welche vorhandenen Unterlagen stützen genau diese Aussage?
Gilt die Aussage für Produkt, Version und Komponentenstand im konkreten Fall?
Was ist zu allgemein, kontextabhängig oder vor Wiederverwendung neu zu prüfen?
Sie haben bereits Nachweise oder Antworten – aber der konkrete Kundenfall ist trotzdem offen?
Wir klären in 15 Minuten, ob eine technische Gegenprüfung sinnvoll ist.
Wir kommen aus Softwarearchitektur, AI-gestützter Dokumentanalyse und technischer Produktlogik.
Unser Fokus liegt auf der technischen Anschlussfähigkeit bestehender Herstellerantworten: Passt die Aussage zum Produkt, zur Version, zum Komponentenstand und zum konkreten Kundeneinsatz?
Damit entsteht eine bessere Grundlage für Vertrieb, Produkt, Engineering, Security, Management und nachgelagerte formelle Bewertungen.
Marko Chalupa, CTO bei United Coding, verantwortet die technische Durchführung.
ISO-Zertifikat, TISAX, interne Policy, Product-Security-Statement, SBOM-Auszug, Update-Policy oder frühere Kundenantwort: Viele Unternehmen haben bereits Material.
Aber ein vorhandenes Dokument beantwortet nicht automatisch die konkrete Kundenfrage.
Trägt die Aussage für dieses Produkt? Für diese Version? Für diesen Komponentenstand? Für diesen Kundeneinsatz?
Betroffen sind nicht nur regulierte Betreiber. Auch Hersteller und Anbieter geraten in den Nachweisdruck, wenn ihre Produkte, Software oder Komponenten bei industriellen, regulierten oder sicherheitskritischen Kunden eingesetzt werden.
Besonders relevant ist das für Embedded-Systeme, Industriehardware, IoT-Produkte, Gateways, System-on-Modules, RTOS und Middleware, industrielle Software, vernetzte Maschinenkomponenten sowie Softwarekomponenten mit Security- oder Update-Bezug.
Kunden verwenden Herstellerantworten zunehmend als Grundlage für Security-Fragebögen, Lieferantenbewertungen, Freigaben oder NIS2-nahe Nachweise.
Auditoren, Rechtsabteilungen und andere Prüfer arbeiten mit den Unterlagen, die ihnen für ihre jeweilige Bewertung vorliegen.
Unsere Rolle liegt davor beziehungsweise daneben: Wir prüfen die technische Anschlussfähigkeit der Aussage.
Was wurde behauptet? Worauf stützt sich das? Gilt es für den aktuellen Produktstand? Und wird eine allgemeine Aussage im Kundeneinsatz möglicherweise weiter verstanden, als die Unterlagen stützen?
Ziel ist, zu breite Zusagen, unklare Beleglagen und wiederkehrende Abstimmungsschleifen früh sichtbar zu machen.
Was ist ein SnapOS Hersteller-Nachweispaket?
Ein SnapOS Hersteller-Nachweispaket ist eine strukturierte technische Antwortgrundlage für wiederkehrende Security-, Komponenten-, Update- und Product-Security-Fragen. Es verbindet konkrete Kundenfragen mit Produkt- und Versionsbezug, vorhandenen Unterlagen, Aussagegrenzen, offenen Punkten und Bedingungen für die erneute Verwendung.
Das Hersteller-Nachweispaket verbindet bestehende Unterlagen und frühere Antworten mit dem konkreten Kundenfall.
Kundenfrage: „Sind bekannte Schwachstellen in den eingesetzten Komponenten bewertet, und werden sicherheitsrelevante Updates bereitgestellt?“
Eine allgemeine Antwort kann plausibel sein und trotzdem offenlassen, für welche Produktversion, welche Komponenten, welchen Firmwarestand oder welchen Support-Zeitraum sie gilt.
Wir prüfen deshalb nicht nur die Formulierung, sondern den Zusammenhang zwischen Aussage, Unterlagen, Produktstand und Kundeneinsatz.
So wird sichtbar, welche Antwortbestandteile gestützt sind, welche nur unter bestimmten Bedingungen gelten und welche vor erneuter Verwendung ergänzt oder eingegrenzt werden sollten.
Welche Unterlagen können einbezogen werden?
Zum Beispiel Policies, Product-Security-Statements, SBOM-Auszüge, Update-Policies, frühere Kundenantworten, Zertifikate und technische Dokumentation.
Was wird konkret gegenprüft?
Ob eine Herstellerantwort oder Aussage für das konkrete Produkt, die Version, den Komponentenstand und den Kundeneinsatz durch vorhandene Unterlagen gestützt ist.
Wann sollte eine Antwort neu geprüft werden?
Wenn sich Produktstand, Version, Komponenten, Support-Zeitraum, Einsatzkontext oder die konkrete Kundenfrage wesentlich ändern.
Ein Hersteller-Nachweispaket entlastet die Stellen, die sonst bei jeder Anfrage neu zwischen Kundenfrage, Produktwissen und interner Freigabe vermitteln müssen.
Das SnapOS Hersteller-Nachweispaket ist eine technische Antwortgrundlage für konkrete Produkte, vorhandene Unterlagen und wiederkehrende Kundenfragen.
Rechtliche Bewertung, formelle Prüfung und interne Freigabe bleiben bei den jeweils zuständigen Stellen.
United Coding übernimmt keine Produktzertifizierung, keine behördliche Konformitätsbewertung und gibt Kundenantworten nicht für den Auftraggeber frei.
